IrpiMedia è un periodico indipendente di giornalismo di inchiesta.
Scriviamo inchieste basate sui fatti e in profondità.
Aiutaci a garantire un’informazione libera e di pubblico interesse.
L’azienda del gruppo Elettronica, partecipata di Leonardo, vende servizi di intelligence e dual use. Sistemi di sorveglianza simili sono usati da Abu Dhabi come armi contro gli oppositori
Nel 2019, alla International Defence Exhibition & Conference (IDEX) lo sceicco Mohammed Bin Zayed Al Nahyan, il principe ereditario di Abu Dhabi noto alle cronache giornalistiche con le iniziali Mbz nonché vice comandante supremo delle forze armate degli Emirati Arabi Uniti, visita lo stand di una delle più importanti e note aziende italiane nel settore militare, Elettronica Spa, controllata al 31,33% da Leonardo, il campione italiano dei sistemi di difesa a partecipazione statale. Ad attenderlo, oltre all’amministratore delegato di Elettronica, c’è anche Eugenio Santagata, fino al termine del 2020 amministratore delegato di un’altra azienda che fa parte del gruppo: Cy4gate.
Descritta da molti come una delle eccellenze del mondo tecnologico nostrano, si è lanciata alla conquista di due settori: la difesa informatica e il suo opposto, la capacità di raccogliere dati e permettere intrusioni a scopi di intelligence e di sorveglianza da parte delle forze dell’ordine. A sette anni dalla fondazione, l’azienda partecipata da Leonardo attraverso Elettronica sta acquisendo un ruolo sempre più di primo piano nello scacchiere internazionale dei fornitori di servizi di difesa. Il marchio è relativamente nuovo ma opera in piena continuità con aziende a partecipazione statale anche quando stringe accordi per vendere software non specificati a Paesi come gli Emirati Arabi Uniti, dove la tecnologia è usata come arma di repressione.
Gli affari negli Emirati
IDEX è una delle fiere più importanti tra quelle che si svolgono nei Paesi del Golfo. Ospita aziende da tutto il mondo che vendono armamenti e tecnologie collegate al settore della difesa. Poco dopo la sua nascita nel 2014, Cy4gate è già presente a IDEX 2015 e da allora continua a presenziare alla fiera, insieme ad Elettronica. In un’intervista su Nation Shield, giornale dedicato al mondo militare che si occupa della copertura mediatica dell’evento, Andrea Melegari, Chief Marketing and Innovation Officer di Cy4gate, dichiara a riguardo della presenza dell’azienda e delle aspettative nell’area del Golfo: «C’è stato molto interesse per Cy4gate. Abbiamo in programma una serie di incontri; stiamo prendendo impegni per ulteriori discussioni in futuro».
In Breve
Cy4gate è una società del gruppo Elettronica, partecipata per oltre il 30% da Leonardo. La società si occupa di servizi di intelligence e nasce dall’esperienza di Elettronica. È in un momento di particolare espansione.
Da documenti interni e slide di presentazione si scopre che tra i suoi clienti ci sono importanti aziende del fondo sovrano Mubadala, al cui vertice il principe ereditario Mohammed Bin Zayed Al Nahyan (Mbz) ha messo alcuni dei suoi uomini più fedeli.
Abu Dhabi, attraverso i suoi fondi sovrani, ha una lunga storia di partecipazioni in aziende italiane. Alcune travagliate, come quella in Piaggio Aerospace.
Da subito dopo la sua nascita Cy4gate è attiva all’estero: nel 2015 partecipa all’edizione di IDEX, una delle fiere di settore negli Emirati. Tra i sistemi che ha esportato c’è D-SINT, uno strumento di intelligence che analizza informazioni da fonti aperte che si integra con controversi strumenti di intercettazione che possono essere usati a scopo repressivo. Le autorizzazioni per beni dual-use non sono pubbliche in Italia.
Tra i contatti di Cy4gate c’è anche la polizia emiratina, come testimonia la sponsorizzazione di uno dei loro eventi. Partner principale era DarkMatter, altra azienda usata dalla famiglia reale per spiare oppositori e nemici interni, oggi controllata da persone vicine al principe ereditario Mbz.
Tra i manager dell’azienda vi sono molte persone con un background nel mondo dell’esercito o che hanno ricoperto ruoli nei carabinieri, come ad esempio il Cto Andrea Raffaelli, nominato nel corso di quest’anno ed ex appartenente ai Ros e presente in passato agli eventi negli Emirati per conto dei Carabinieri.
#Sorveglianze è una serie che indaga su nuovi protagonisti e industria dei think tank del comparto della cybersicurezza in Italia. Nasce dalla collaborazione tra IrpiMedia e Privacy International, organizzazione britannica che si occupa di sorveglianza di massa e difesa dei diritti umani.
Nell’intervista Melegari tesse però anche le lodi di Elettronica e delle attività svolte nel settore dell’electronic warfare, la guerra elettronica: «Senza quel patrimonio e quella forza non saremmo mai arrivati dove siamo».
Secondo quanto riportato da La Verità a febbraio 2019, Cy4gate ha venduto proprio allo sceicco Mohammed bin Zayed Al Nahyan e al fondo Mubadala una piattaforma, chiamata D-SINT, che grazie ad algoritmi di intelligenza artificiale è in grado di monitorare social media, dark web e altre fonti di comunicazione per estrarre informazioni utili, dagli argomenti di cui si discute in rete fino alle partecipazioni di una certa azienda.
La piattaforma, secondo brochure e presentazioni di Cy4gate visionate da IrpiMedia, è uno strumento utile per forze dell’ordine e agenzie di intelligence ma anche per aziende che possono monitorare i social network per valutare l’andamento del proprio brand o ponderare acquisizioni di altre società. Inoltre, come sottolinea La Verità, lo sceicco Mbz «sarà in possesso di uno strumento per fare intelligence riguardo la propria persona». A causa delle instabili condizioni di salute dell’attuale Presidente emiratino Khalifa bin Zayed Al Nahyan, Mbz è considerato di fatto il sovrano degli Emirati. Ha consolidato la propria posizione nominando ai vertici delle aziende di Stato – come Mubadala – persone a lui vicine, allo scopo di controllare soprattutto difesa e cybersorveglianza.
Mubadala è tra i clienti indicati da Cy4gate in alcune slide di presentazione dell’azienda. La società – di proprietà statale – è in realtà un gruppo, composto da diverse entità, che spaziano da fondi di investimento fino ad aziende del settore dell’energia fossile. Una delle più importanti è proprio il fondo che gestisce un portafoglio pari a 243 miliardi di dollari, Mubala Development, il tutto sempre per conto del governo di Abu Dhabi. Mbz ne è il presidente.
Il trono di spade degli Emirati Arabi
I fragili equilibri che regolano i rapporti tra gli sceicchi degli Emirati, tra legami di sangue e ambizioni
Scheletri nell’armadio per D-SINT
La piattaforma D-SINT acquistata dal governo di Abu Dhabi in passato non sembra essersi limitata alla sola raccolta di dati di intelligence indicata dalla brochure. La prova è in alcune email di Hacking Team (HT), leader italiano nel settore delle intrusioni informatiche diventato Memento Labs dopo lo scandalo di cui è stato protagonista. Le corrispondenze dei manager di HT erano infatti state pubblicate da Wikileaks dopo l’attacco informatico effettuato dall’hacktivista Phineas Fisher nel 2015. Si legge che Santagata e altri rappresentanti di Cy4gate sono in stretto contatto con l’azienda milanese per organizzare varie presentazioni e dimostrazioni dei propri prodotti a possibili acquirenti. Si legge di delegazioni da Singapore, incontri in Pakistan e richieste di preventivi da parte del Qatar. In una email di maggio 2015, nelle fasi che precedono la proposta di un’offerta a un potenziale acquirente legato all’intelligence dell’Arabia Saudita, Santagata chiarisce a David Vincenzetti, allora amministratore delegato di HT, come il software di Cy4gate D-SINT si possa integrare alla piattaforma per le intercettazioni legali di Hacking Team, Rcs. Santagata lo spiega in termini tecnici e si riferisce a D-SINT come «la nostra suite sviluppata in elt/cy4gate che chiamiamo D-Sint».
Mubadala, il fondo sovrano conteso
Tra i sette emirati il controllo del fondo sovrano Mubadala è di fatto esercitato da Mohamed bin Zayed Al Nahyan (Mbz), sceicco di Abu Dhabi
Elt fa riferimento a Elt Roma e Elt Gmbh, due delle aziende che insieme a Cy4gate formano il gruppo Elettronica. Elt GmbH ha base in Germania e si occupa del settore della sicurezza nazionale e delle attività di polizia. Elt Roma è invece la storica azienda da cui poi si è sviluppata Elettronica Group. Si occupa di intelligence, sorveglianza, attacchi elettronici e, in generale, di Electronic Warfare. Quando Santagata scrive «elt/cygate» non fa altro che ribadire che la paternità di Cy4gate è del gruppo Elettronica. Questo scambio di email tra amministratori delegati suggerisce che la piattaforma D-SINT, almeno nel 2015, fosse in grado di includere anche dati raccolti da spyware, quindi tramite una intrusione su un dispositivo bersaglio, come quello prodotto da Hacking Team, e non solo dati presenti sul web o attinti da database privati, come invece si legge nella brochure di presentazione più recente. Da un punto di vista dell’intelligence, poter analizzare direttamente in un’unica piattaforma tutte le informazioni è chiaramente molto più rapido e utile.
Questa capacità è in parte confermata anche da un’immagine, pubblicata in un articolo del generale Vincenzo Santo per il sito ReportDifesa, dove è riportata l’architettura del sistema D-SINT. I dati raccolti e analizzati provengono da Twitter, Facebook, Instagram, YouTube, siti nel Deep Web ma anche dati che provengono da attività di SIGINT, ELINT, COMINT, o da database forniti dai clienti. Queste sigle indicano attività di intelligence che permettono la raccolta di informazioni intercettando segnali (Signal Intelligence) che possono essere collegati alle comunicazioni (Communication Intelligence) o ad altri segnali elettronici (Electronic Intelligence) come quelli di posizione di navi o altre categorie di comunicazioni usate in ambito militare e che non sono quelle tradizionali che usiamo quotidianamente.
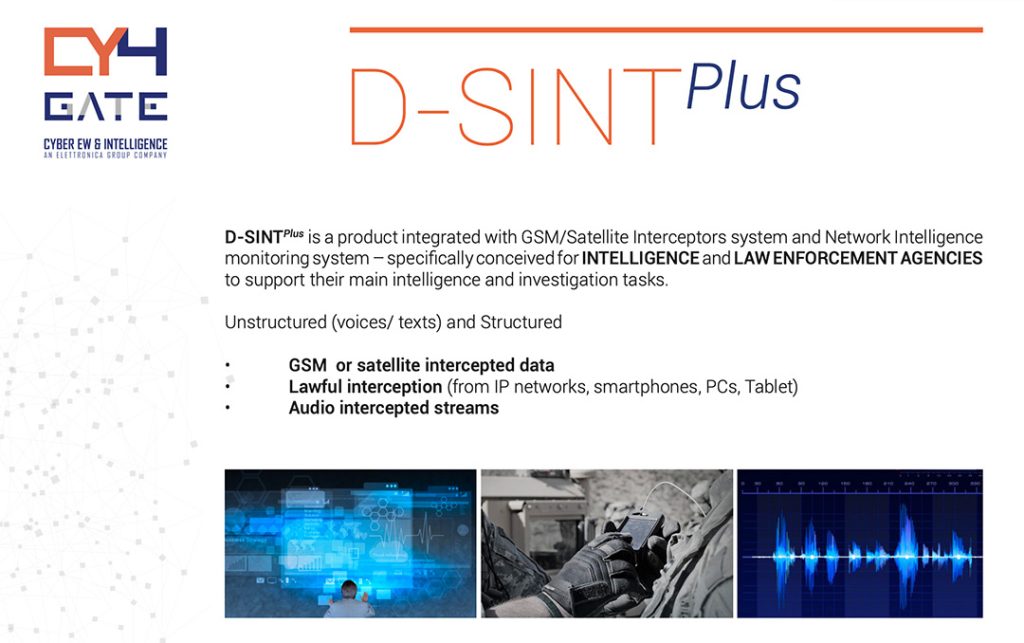
Inoltre, alcune vecchie brochure risalenti al 2016 – secondo le analisi effettuate da IrpiMedia – offrono descrizioni dettagliate su queste tipologie di dati: ci sono i dati delle comunicazioni GSM e satellitari, i dati legati alle attività di intercettazione delle forze dell’ordine e dell’intelligence sui dispositivi, e i flussi di audio che sono convertiti in testo. Queste capacità aggiuntive sono in alcuni casi associate a un prodotto che si chiama D-SINT Plus.
Al momento, sul sito di Cy4gate gli unici prodotti pubblicizzati relativi a D-SINT sono le due versioni del cruscotto informativo che permette di visualizzare i dati. Il prodotto si chiama QUIPO ed è offerto sia alle aziende che alle agenzie dei governi e forze dell’ordine. Cy4gate ha dichiarato a IrpiMedia che la piattaforma D-SINT gestisce dati disponibili pubblicamente online e che alla piattaforma «possono essere collegati, altresì, database gestionali aziendali che il cliente decide di voler utilizzare come ulteriori fonti ad integrazione di quelle open source». L’azienda sottolinea inoltre che «la piattaforma D-SINT non è utilizzata per attività di lawful interception» – ovvero per effettuare le intercettazioni a scopi di attività di polizia.
Secondo quanto dichiarato da Cy4gate, la piattaforma usata da Mubadala e dallo Sceicco Mbz non prevede la possibilità di analizzare dati provenienti da intercettazioni «in quanto non sono mai state sviluppate tali funzionalità per il sistema D-SINT».
Abusi e sorveglianza digitale negli Emirati
Le violazioni dei diritti umani sono ampiamente documentate negli Emirati, ormai da anni. In alcuni casi, le repressioni contro attivisti e minoranze di ogni genere sfruttano anche un apparato di sorveglianza tecnologica che è cresciuto negli anni grazie all’aiuto di aziende statunitensi e, successivamente, locali. Secondo un’inchiesta di Reuters, dal 2009 ex agenti dei servizi segreti statunitensi hanno collaborato al Project Raven, una squadra segreta di esperti informatici che aveva il compito di aiutare gli Emirati Arabi Uniti nella sorveglianza di altri governi e attivisti dei diritti umani. Sfruttando la conoscenza acquisita lavorando per l’intelligence statunitense, queste persone erano in grado di infettare computer e smartphone dei “nemici” degli Emirati.
Alcuni dei membri del Project Raven sono stati reclutati dall’azienda di cyber security CyberPoint e, successivamente, nel 2016 si sono trovati a dover decidere se ritornare negli USA o accettare di passare sotto un nuovo datore di lavoro: l’azienda DarkMatter con base a Abu Dhabi, una delle più controverse società del Paese. Oggi è partecipata da uno dei fondi del governo di Abu Dhabi al cui vertice lo sceicco Mbz ha nominato uomini di più stretta fiducia, dopo qualche contrasto con una fazione avversa della famiglia reale a gennaio 2021.
DarkMatter è nota per i suoi tentativi poco ortodossi di reclutare esperti informatici. In un caso, documentato da The Intercept nel 2016, il ricercatore di sicurezza informatica Simone Margaritelli aveva sostenuto un colloquio di lavoro con un rappresentante dell’azienda, il quale aveva descritto un progetto per monitorare le comunicazioni internet delle principali città degli Emirati, a beneficio della sicurezza nazionale. Margaritelli ripercorre in un post sul suo blog la vicenda e riporta uno degli obiettivi del sistema come glielo ha raccontato il rappresentate di DarkMatter: «Immagina che ci sia una persona di interesse al Dubai Mall, abbiamo già piazzato tutte le nostre sonde in tutta la città, premiamo un pulsante e BOOM! Tutti i dispositivi del centro commerciale sono infettati e rintracciabili».
Secondo Reuters, gli operatori di Project Raven avrebbero anche sfruttato una piattaforma chiamata «Karma» che avrebbe permesso di installare uno spyware negli iPhone di centinaia di attivisti, capi di stato e sospetti terroristi. Sempre secondoReuters, tra le vittime illustri vi sono la moglie dell’attivista e blogger Ahmed Mansoor; l’emiro del rivale Qatar Tamim bin Hamad al-Thani e Tawakkul Karman, premio Nobel per la pace e una dei leader del movimento di protesta della Primavera Araba in Yemen.
A settembre 2021, tre ex militari membri dell’Intelligence degli Stati Uniti hanno patteggiato più di 1,68 milioni di dollari per risolvere le accuse legate alla fornitura di servizi di hacking a un governo straniero, in particolare per il lavoro svolto con DarkMatter per infettare computer e smartphone in tutto il mondo, Stati Uniti inclusi.
Cy4gate, DarkMatter e i contatti con la polizia degli Emirati
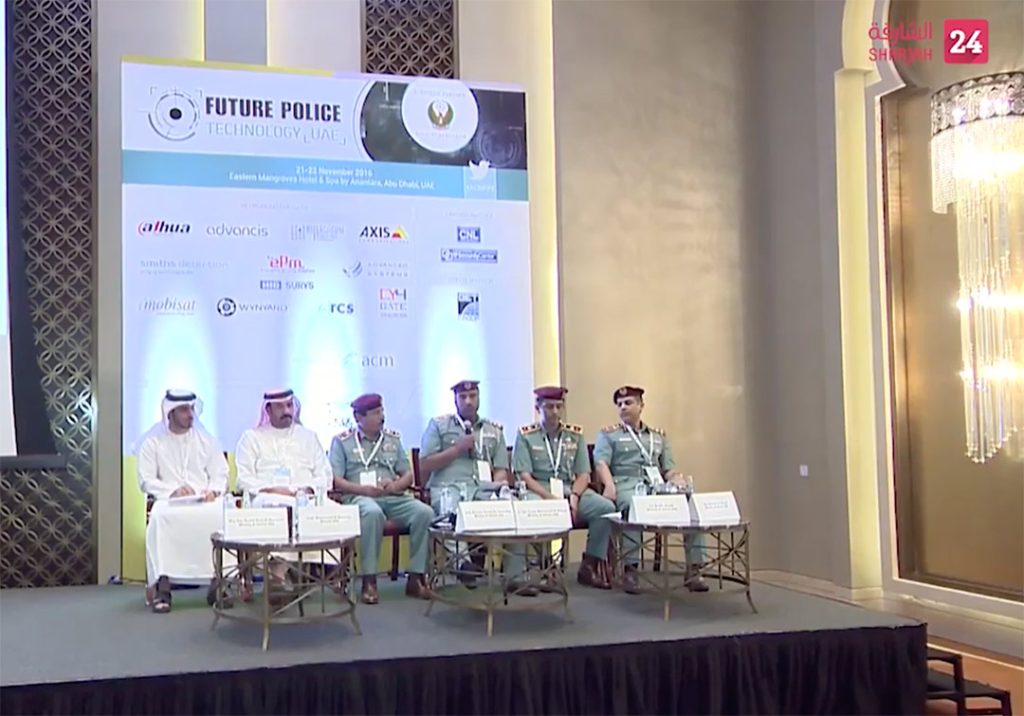
Un altro elemento controverso è il legame, seppur indiretto, tra Cy4gate e DarkMatter. Se ne trova traccia nel 2016, quando Cy4gate ha preso parte alla conferenza Future Police Technology di Abu Dhabi, il cui partner strategico dell’evento era il Ministero dell’Interno emiratino. Cyber Security Innovation Partner è DarkMatter mentre Cy4gate appare tra gli sponsor.
L’evento si inserisce nella UAE Vision 2021 National Agenda, iniziativa che ha l’obiettivo di rendere gli Emirati «il Paese più sicuro al mondo». Tra i benefici dell’essere sponsor dell’evento, si legge su una pagina archiviata del sito, c’è la possibilità di «espandere il proprio network di contatti e potenziali clienti nel settore delle forze di polizia degli UAE» e dimostrare il proprio interesse nel mercato locale oltre a «costruire la credibilità del proprio brand nella regione».
Non è chiaro se anche rappresentanti di Cy4gate abbiano partecipato all’evento del 2016 ma il neo nominato, nel 2021, CTO di Cy4gate, Andrea Raffaelli, era presente già allora rivestendo il suo precedente ruolo: Comandante del Reparto Indagini Informatiche Telematiche presso il Raggruppamento Operativo Speciale Carabinieri (ROS). In un’intervista svolta durante l’evento Raffaelli sottolinea l’importanza dell’evento perché «questo tipo di innovazioni e tecnologie potrebbero essere molto utili per individuare e fermare molte minacce criminali».
L’azienda ha dichiarato a IrpiMedia che in quell’occasione «non sono stati siglati accordi per future vendite».
L’export di tecnologie dual-use e le licenze di Cy4gate
Anche se l’azienda dice di no, D-SINT, almeno nelle descrizioni del passato, sembra poter essere usato anche per analizzare informazioni raccolte tramite spyware di terze parti. D-SINT non fa quindi direttamente l’intercettazione ma potrebbe ricevere e analizzare i dati raccolti dagli spyware sviluppati da altre aziende. La storia recente di abusi effettuati negli Emirati dovrebbe quindi sollevare preoccupazioni rispetto a questi particolari clienti. Per di più, la vendita della piattaforma D-SINT non sembra essersi fermata a Mubadala. In un’intervista del 2017 al giornale Nation Shield Massimo Antonio de Bari, capo del gruppo Elettronica Group negli Emirati, dichiara che «molte aziende, anche negli Emirati Arabi Uniti, stanno usando D-SINT con successo» non solo per le attività di intelligence.
Cy4gate sviluppa anche Epeius, un proprio sistema per le intercettazioni che però, secondo quanto riportato dal magazine Intelligence Online, sarebbe alquanto carente dal punto di vista delle capacità di essere installato senza che le vittime debbano cliccare un link, i cosiddetti attacchi di tipo 0-click.
Eppure, secondo un documento che descrive le capacità dei prodotti di Cy4gate, Epeius non avrebbe di questi problemi, prevedendo diverse modalità per infettare un dispositivo: infezioni da remoto sfruttando l’invio di link malevoli oppure con 0-click (un’installazione silenziosa che non richiede alle vittime di cliccare alcun link), e persino infezioni da locale. Capacità simili si trovano anche nello spyware Pegasus, venduto da NSO, e già coinvolto in abusi negli Emirati.
Cy4gate precisa in un documento di essere in possesso di «Autorizzazioni Specifiche Individuali nei confronti di ciascuno dei propri clienti esteri» poiché «taluni dei prodotti esportati sono classificabili come “materiali d’armamento”».
Questo tipo di autorizzazioni, si legge sul sito del Ministero degli Esteri, sono rilasciate su parere di un Comitato consultivo interministeriale, emesso di volta in volta. Nella domanda per l’export devono essere inclusi copia del contratto di riferimento e una dichiarazione di uso finale. IrpiMedia ha chiesto all’Unità per le autorizzazioni dei materiali di armamento (UAMA) del Ministero degli Esteri (MAECI) dettagli sulle autorizzazioni fornite a Cy4gate. Un portavoce dell’Ufficio Stampa del Ministero degli Esteri ha dichiarato a IrpiMedia che non sono state rilasciate licenze all’azienda per esportare negli Emirati.
Nel suo documento Cy4gate non chiarisce però esattamente per quali prodotti è in possesso delle autorizzazioni all’export: se nel caso dello spyware Epeius è facile definire la categoria di bene a duplice uso (cioè utilizzabile sia in campo civile sia in campo militare), per D-SINT è un po’ più complicato. Cy4gate ha dichiarato a IrpiMedia di non essere in possesso di alcuna licenza di export attiva verso gli Emirati in quanto «D-SINT è classificato “civil good” e non richiede export control» ovvero non ricade sotto le tipologie di prodotti che necessitano di licenza per le esportazioni.
Alla luce delle vicende di abusi e sorveglianza digitale negli Emirati, Cy4gate ha ribadito a IrpiMedia che il «D-SINT accede alle sole sorgenti pubbliche, e quindi, per quel che riguarda i dati reperiti sui social media, esclusivamente ai profili pubblici. Risulta chiaro di conseguenza che il D-SINT non abilita in alcun modo l’utilizzatore a praticare eventuali violazione del diritto di privacy di terze parti». «Cy4gate si attiene scrupolosamente alle normative nazionali ed internazionali vigenti in materia», ha aggiunto l’azienda.
L’EU Non-Proliferation and Disarmament Consortium, un gruppo istituto dal Consiglio dell’Unione europea che raccoglie centri di ricerca e think tank che si occupano di regolamentazioni di armamenti e tecnologie, ha pubblicato uno studio che analizza il nuovo regolamento europeo sull’export di tecnologie a duplice uso introdotto a marzo 2021. In una tabella dove si fa un confronto dei momenti in cui diverse tecnologie per la sorveglianza digitale sono state incluse nelle liste di materiali a duplice uso, i ricercatori sottolineano che l’Ue ha incluso nella lista già dal 2020 i monitoring centre, ovvero sistemi a disposizione delle forze dell’ordine e delle agenzie di intelligence per raccogliere, conservare e analizzare diverse forme di dati di comunicazione provenienti da varie fonti. La piattaforma D-SINT sembra poter offrire capacità simili, almeno nelle descrizioni del passato. Se ciò fosse ancora valido D-SINT dovrebbe rientrare sotto il controllo dell’UAMA in quanto applicazione di tipo “dual-use”.
Negli anni le storie di abusi di sistemi per le intercettazioni e per la sorveglianza hanno sollevato anche il problema di come sincerarsi che, una volta venduto il software e appurato l’abuso, ci sia un modo per bloccarlo e prevenire ulteriori pericoli. È successo con i software per l’estrazione dei dati dagli smartphone come nel caso del Myanmar. Su questo punto, qualora i sistemi venissero abusati da un cliente, Cy4gate dichiara di avere la possibilità di disabilitare la licenza del software impedendo la ricezione di nuovi aggiornamenti ma, fino al termine della scadenza della licenza, il sistema può continuare ad essere utilizzato.
Hai informazioni su questa storia o su altri casi di abuso di potere?
Puoi inviarci documenti e segnalazioni in modo completamente sicuro e anonimo.
Inchiesta sulla filiera dell’industria in Italia, tra attori emergenti, testimonial della politica ed ex appartenenti a forze armate e forze dell’ordine
All’inizio sembrava il contatto di una potenziale fonte dell’Agenzia spaziale italiana. Poi, però, in una conversazione è stato gettato un amo: un link malevolo. Perché? Quali i moventi? Ipotesi su un’esperienza che poteva finire male
Otto spari, un fischio, poi niente. Le immagini di una telecamera indossata da un carabiniere lasciano dubbi su quello che per la giustizia italiana è il suicidio di Simone Mattarelli. E su come è regolamentato, anche oggi, l’uso delle bodycam
Contattata dai giornalisti, non riusciva a spiegarsi chi ne volesse tracciare i movimenti. Poi ha ricostruito l’incontro con un uomo pakistano che le faceva avances con molta insistenza
Riccardo Coluccini, Crofton Black, Emmanuel Freudenthal, Gabriel Geiger
Gli hacker hanno imbrogliato la fintech utilizzando la pec ufficiale di una prefettura italiana. Fonti di IrpiMedia: «L’autenticazione a due fattori era assente»
Per quattro anni è stato usato senza un'adeguata base legale: documenti inediti rivelano che, nel 2025, il Garante per la privacy ha intimato al Viminale di sospenderne l’uso
La società spagnola Passwork per anni ha tenuto i clienti all’oscuro di quanto il suo software fosse esposto alle analisi dei servizi segreti russi. Per farlo, ha perfino cercato di manipolare le informazioni elaborate dall’intelligenza artificiale
Le spese dell’agenzia europea per le frontiere in questo campo sono in crescita vertiginosa. Sono cruciali per consentire le intercettazioni dei migranti da parte della guardia costiera libica. E potrebbero aumentare ancora
Israele finanziava la promozione sul motore di ricerca di una finta versione del documentario Naza. Su nostra segnalazione, Google ha dovuto riconoscere la violazione delle proprie regole
Il ruolo del cooperante delle Nazioni Unite, trovato morto nel 2020, è spesso stato derubricato a lavoro d’ufficio. In realtà, è stato decisivo per fare da tramite fra lo Stato colombiano e gli ex guerriglieri
Dal 1982 la "direttiva Seveso" serve a prevenire gli incidenti industriali. In Italia gli impianti sono circa un migliaio. Crisi climatica e transizione energetica sono le nuove sfide, ma servono risorse adeguate