A pochi passi dalla stazione di Roma Termini, nella caserma di Castro Pretorio, dal 2015 ha sede il Craim: Centro di ricerca per l’analisi delle informazioni multimediali della Polizia di Stato. Operativamente, è inserito all’interno della Segreteria del dipartimento della pubblica sicurezza con l’obiettivo di supportare le indagini della Direzione Centrale della Polizia di Prevenzione, la Digos di Roma, la Polizia Postale del Lazio, l’Ispettorato Vaticano, la Questura di Roma, e la Direzione investigativa antimafia (Dia).
All’interno del polo tecnologico, operativo da ormai quasi dieci anni, agenti e tecnici si avvalgono di software per la raccolta di contenuti online e algoritmi di intelligenza artificiale con i quali passare al setaccio la rete analizzando i testi pubblicati sui social network o le voci delle persone ritratte nei video che sempre più spesso vengono condivisi online.
Intorno a questa struttura, nata all’indomani degli attacchi terroristici dell’Isis di Parigi, Bruxelles e Berlino, vige il massimo riserbo e, al netto di qualche articolo o dichiarazione pubblica, non è ben chiaro quale tipo di indagini vengano condotte né quali siano i bersagli dell’attività investigativa. Tantomeno sono note le tecnologie più avanzate impiegate.
Tra le poche informazioni pubbliche sul Craim, c’è che una delle attività che svolge è il riconoscimento e la comparazione dei volti estratti da contenuti multimediali. Da anni il riconoscimento facciale è al centro di una battaglia politica che nel dicembre 2021 ha portato a una moratoria per impedirne l’applicazione in Italia. A causa della portata e del rischio in termini di privacy che una simile struttura può comportare, da cinque anni l’Autorità garante per la protezione dei dati personali chiede al ministero dell’Interno chiarimenti, tanto più che proprio al Garante avrebbe preventivamente dovuto rivolgersi il Viminale prima di mettere a punto sistemi così potenzialmente lesivi della riservatezza dei cittadini.
Nemmeno l’agenzia per la privacy è però riuscita a fare breccia nelle mura di Castro Pretorio.
Il silenzio del ministero dell’Interno
Le attività svolte dal Craim rientrano nella categoria cosiddetta della Social media intelligence (Socmint), ovvero la raccolta e analisi di contenuti pubblicati online da cui si possono trarre informazioni di valore. Gli sviluppi nel campo dell’intelligenza artificiale hanno accelerato ed espanso le applicazioni della Socmint, impiegata sia dalle agenzie di intelligence di tutto il mondo sia dalle tradizionali forze dell’ordine.
Alcune di queste applicazioni sono semplici da spiegare ai cittadini, come ad esempio riconoscere da un dettaglio sullo sfondo di una foto su Instagram dove si trova una persona ricercata. Più difficile invece giustificare attività di Socmint in situazioni come una pacifica manifestazione di piazza.
«Il monitoraggio dei social network presenta numerosi rischi dal momento che questi sono sempre più spesso assimilati agli spazi pubblici», spiegano Alice Giannini e Lorenzo Sottile, esperti di tecnologie e diritti umani presso l’associazione non profit StraLi. Il timore di essere identificati rischia di produrre «un chilling effect», condizione che si verifica quando gruppi e individui rinunciano a un proprio diritto per il timore di ritorsioni legali. L’effetto «potrebbe influenzare il comportamento degli utenti sulle piattaforme» e il primo diritto a venire meno rischia di essere la libertà di espressione e di manifestazione.
Esistono già casi in cui il monitoraggio massivo dei social network avviene in circostanze che destano preoccupazione. Nel Regno Unito, rivela il Guardian, il ministero dell’Educazione archivia in 40-60 pagine di report molto dettagliati le attività dei docenti che criticano le scelte del governo, allo scopo di escluderli dalla partecipazione in conferenze pubbliche.
Negli Stati Uniti il dipartimento per la Sicurezza nazionale (Department of Homeland Security) da anni monitora l’attività sui social delle persone immigrate in possesso di visti temporanei.
Il Craim è al centro dell’attenzione del Garante privacy dal 2017 dopo che un articolo di Motherboard Italia aveva rivelato l’acquisto da parte del ministero dell’Interno di un software per la raccolta, indicizzazione e riconoscimento vocale di audio estratti dai social. In seguito a quell’articolo il Garante privacy ha chiesto chiarimenti ma si è scontrato con i silenzi del Viminale.
In Italia grazie alle leggi comunitarie sulla privacy la conservazione del dato, la sua cancellazione, le modalità di analisi e gli scopi per i quali vengono analizzati i dati costituiscono una materia fortemente normata, a cui anche le autorità pubbliche, come la polizia, si devono adeguare. Il Viminale però in questo caso ha ignorato le procedure, a partire dalle segnalazioni al Garante nonostante fosse consapevole di dover affrontare, tra le “sfide” etiche, la raccolta dei dati e delle normative sulla privacy.
Grazie a una richiesta di accesso agli atti, IrpiMedia ha ottenuto la corrispondenza intercorsa tra il Ministero e il Garante privacy. La risposta del Viminale si è fatta attendere: ci sono voluti due solleciti da parte del Garante prima dell’invio ad aprile 2018. Il documento dovrebbe essere di 25 pagine ma quelle consegnate a IrpiMedia sono solo otto e piene di omissis, l’ultima delle quali indica “21” come numerazione.
Il Viminale aveva cercato di opporsi alla consegna dei documenti perché avrebbero potuto creare un rischio per la sicurezza e l’ordine pubblico ma il Garante ha deciso di condividerli censurando la comunicazione laddove si parla di caratteristiche tecniche e i metodi specifici di applicazione del Craim, nonché i dettagli relativi alle misure di sicurezza e alla protezione dai rischi informatici.
Quello che però si legge è che gli strumenti introdotti sono necessari per «poter trasferire anche nello spazio cyber le azioni di controllo ai fini preventivi e le azioni di indagine a fini giudiziari». Cioè servono a condurre indagini anche sui social.
Si parla di mantenimento dell’ordine pubblico, di attività di investigazione preventiva della Direzione investigativa antimafia (Dia) contro la criminalità organizzata, di contrasto al terrorismo internazionale, ma anche di espulsione di stranieri per motivi di ordine pubblico, di monitoraggio del web anche attraverso attività sotto copertura, e repressione dei reati in aiuto alla polizia giudiziaria. In quest’ultimo caso non è chiaro per quale tipo di reati si possa coinvolgere il Craim e se le manifestazioni pubbliche rientrino nei casi d’intervento.
Nella sua contro-risposta di febbraio 2019 il Garante ha avvertito il ministero dell’Interno che esiste un obbligo di consultazione preventiva dell’Autorità in una fase antecedente all’avvio di un tale progetto e ha chiesto una valutazione d’impatto sulla protezione dei dati al fine di valutare la legittimità e i rischi per i diritti di chi finisce negli algoritmi del Craim.
Secondo il Garante, i documenti richiesti sono necessari data la «particolare intrusività del trattamento proposto». Il Garante vuole far luce sulle modalità di raccolta e analisi dei dati effettuata dal Craim, per capire per quanto tempo e per cosa vengono utilizzati con l’obiettivo di trovare un punto di equilibrio tra le attività di polizia e la protezione dei diritti fondamentali.
«Se queste garanzie non vengono rispettate, non si può dire che vi sia stato un effettivo bilanciamento di interessi», aggiungono gli esperti di StraLi. La legge italiana prevede ad esempio che i dati relativi ai controlli di polizia possano essere conservati per vent’anni dalla raccolta, quelli usati per l’analisi criminale e di prevenzione dieci anni. I dati relativi a misure di prevenzione come la sorveglianza speciale fino a 25 anni.
A una richiesta di commento, il Garante ha confermato a IrpiMedia che dall’ultimo scambio di febbraio 2019 l’Autorità non ha più ricevuto i documenti richiesti e non ci sono stati aggiornamenti dal Viminale. Il ministero dell’Interno ha rifiutato una richiesta di intervista e non ha fornito risposte alle domande inviate riguardo il progetto Craim.
Il riconoscimento facciale sui social network
Il numero di dicembre della rivista Polizia Moderna è dedicato anche all’applicazione dell’intelligenza artificiale per le indagini. Si parla del Craim in un articolo firmato da due dirigenti del Centro. Carlo Bui e Tommaso Fornaciari raccontano che una delle loro attività è «estrarre i volti presenti in video pubblicati online o raccolti da telecamere di sorveglianza, e confrontarli con quelli di individui “attenzionati” dagli uffici operativi». Si tratta di comparazioni tra «migliaia di soggetti» per i quali «si vuole un risultato in tempi rapidi o in tempo reale».
Non è chiaro però se il Ministero abbia informato anche il Garante della privacy riguardo le tecnologie per il riconoscimento facciale in risposta alle richieste di chiarimenti sul Craim. Entrambe le autorità non hanno voluto chiarire il punto con IrpiMedia. Eppure l’utilizzo di questa tecnologia ha già provocato uno scontro tra l’Autorità di controllo e il Viminale con il sistema di riconoscimento facciale Sari usato dalla polizia scientifica, di cui ha scritto IrpiMedia. In quel caso, il Ministero ha bloccato per due anni le richieste di informazioni pur continuando ad acquistare tecnologie, persino con lo scopo di usarle contro i migranti al momento dello sbarco sulle coste italiane.
Partner del centro tecnologico di Castro Pretorio per le attività di Socmint è il Consiglio nazionale delle ricerche (CNR), ente pubblico nazionale vigilato dal ministero dell’Università e della Ricerca. Da quanto si legge nella convenzione con il Viminale, «possiede specifiche competenze nel campo della Social Media Intelligence, […] nonché dispone di strumenti software innovativi» utili nell’ambito di «una collaborazione tecnico-scientifica con la Polizia di Stato».
Le principali attività svolte dal CNR per il Craim sono: raccolta e arricchimento dei dati dai social network, analisi testuale per l’hate speech, analisi dell’interazione degli utenti per la modellazione del comportamento sui social network, e riconoscimento della somiglianza dei volti degli utenti. Tra le fonti di raccolta dei dati ci sono Facebook, Twitter, Instagram e YouTube. All’interno del Craim vi erano anche strumenti già in dotazione alla polizia, acquistati in parte presso aziende terze, per l’analisi delle immagini e della voce della persona che parla.
In un articolo accademico realizzato da ricercatori del CNR nel 2019 si parla di AIMIR (Artificial Intelligence for Multimedia information Retrieval), un gruppo di ricerca dell’ISTI-CNR, Istituto di Scienza e Tecnologie dell’Informazione “Alessandro Faedo” con sede a Pisa.
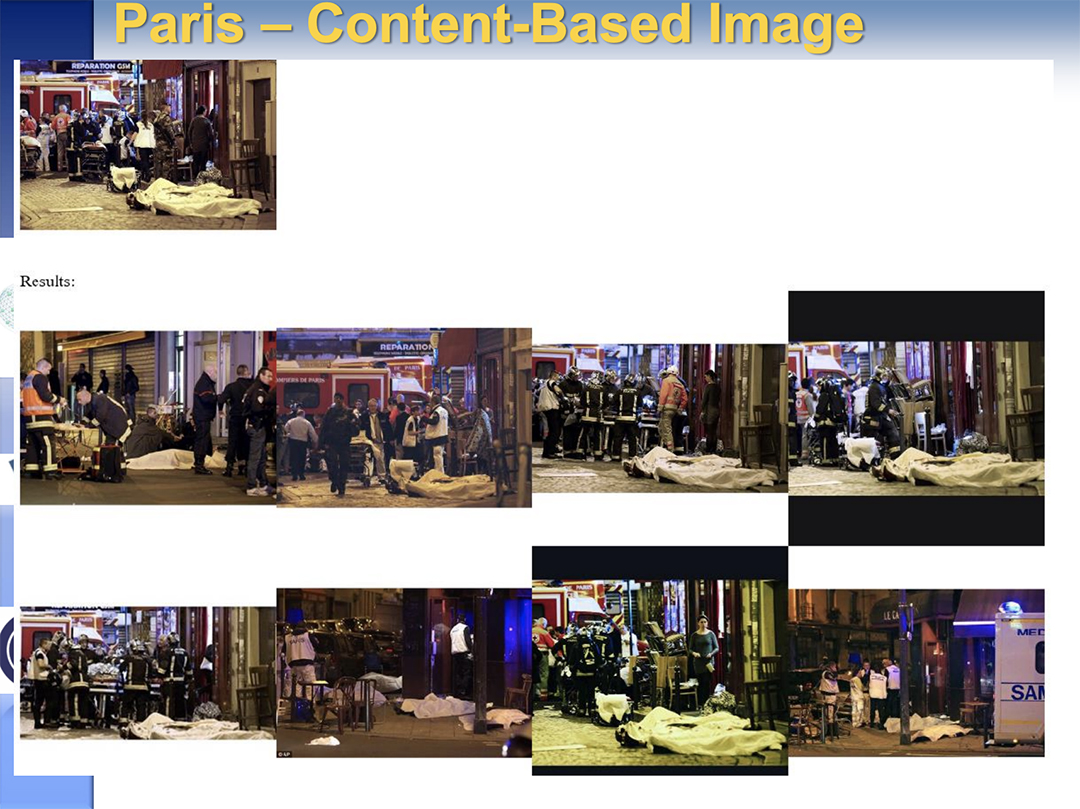
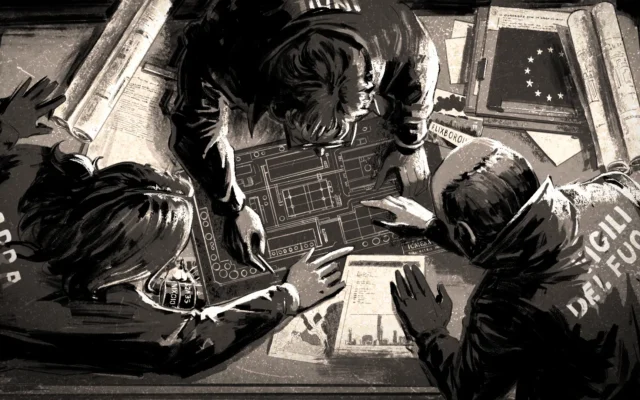
Due screenshot delle slide di una presentazione di maggio 2018 di un ricercatore del CNR in cui si parla del Craim e della sua applicazione su immagini degli attentati terroristici di Parigi del 2016. Le slide mostrano un esempio di come sia possibile ricostruire una scena del crimine da più angolazioni sfruttando immagini di uno stesso evento caricate sui social.
AIMIR ha contribuito al Craim «fornendo un sistema che è in grado di analizzare automaticamente e in tempo reale grandi quantità di immagini con lo scopo di rilevare volti e riconoscere se tra i volti rilevati ci sono quelli di persone che si vuole cercare e riconoscere».
Strumenti del genere possono essere utili ad esempio per rintracciare persone come latitanti o altri ricercati, incrociando le foto pubblicate sui social di feste o eventi e vedere se c’è una corrispondenza con il volto.
«Il sistema poteva integrare anche video forniti dalle telecamere di sicurezza pubblica poste nelle varie città», spiega una fonte che si è occupata del Craim e che per timore di ritorsioni deve rimanere anonima. Precisa inoltre che «l’obiettivo (del centro Craim, ndr) non voleva e non è mai stato quello di profilare cosa fa la gente ma appunto di prevenire il crimine quando possibile».
Il sistema può anche processare video che durano svariate ore generando «un report con le eventuali similarità trovate» ed è dotato di algoritmi per classificare e riconoscere «luoghi e oggetti presenti nelle immagini, per riconoscere dei luoghi di interesse o segnalare immagini contenenti oggetti specifici come ad esempio armi», si legge nel paper del gruppo AIMIR.
Secondo due ricercatori del CNR che hanno lavorato al Craim sugli algoritmi di riconoscimento facciale, la collaborazione con la polizia sarebbe terminata anni fa e uno di loro ha spiegato di non aver mai avuto notizie dell’impiego delle tecnologie messe a disposizione della polizia. Non è chiaro quindi se gli algoritmi di riconoscimento facciale del CNR siano ancora in uso o se siano stati sostituiti con altri. Il CNR, per mezzo del suo ufficio stampa, non ha voluto concedere un’intervista e non ha risposto a una serie di domande.
Secondo gli esperti di StraLi, le informazioni fornite dal Ministero non permettono di comprendere gli estremi di utilizzo dei software del Craim: «Quello che manca è capire l’uso effettivo di tali tecnologie e cioè come – al di là delle attività menzionate dal Ministero in astratto – questi dati contribuiscano in concreto a tali attività».
Le leggi fuori dal Craim
A prescindere dalla decisione che verrà adottata dal Garante sui limiti da porre al Craim, esistono già dei precedenti per capire l’orientamento dell’Autorità della privacy almeno in merito all’uso del riconoscimento facciale. A luglio 2018, per esempio, ha concesso l’autorizzazione per il sistema Sari Enterprise alla polizia scientifica: nel corso di un’indagine, ad esempio, per furto o omicidio, il sistema permette di identificare il colpevole confrontando il suo volto con la banca dati della polizia che contiene tutte le persone fotosegnalate in Italia per aver commesso reati o per essere arrivate nel Paese in maniera irregolare (Afis).
Ad aprile 2021 il Garante ha invece impedito l’uso di Sari nella sua versione in tempo reale da utilizzare con videocamere installate in luoghi pubblici o aperti al pubblico perché rischia di essere una forma di «sorveglianza indiscriminata/di massa». A marzo 2022 è arrivata anche la sanzione di 20 milioni di euro per l’azienda Clearview AI che offre un sistema di riconoscimento facciale alle forze dell’ordine basato sulle immagini rubate dai social network. L’azienda dichiara di avere un database di almeno 30 miliardi di immagini ma il Garante ha dichiarato che quelle dei cittadini italiani sono state raccolte illegalmente.
Il riconoscimento facciale impiegato dal Craim include aspetti in comune ai tre provvedimenti del Garante: senza i dovuti controlli potrebbe raccogliere in maniera indiscriminata immagini dai social network e trasformarsi così in una forma di sorveglianza di massa analizzando centinaia di immagini. Inoltre, non è chiaro quale banca dati di soggetti attenzionati utilizzi. Secondo Giannini e Sottile di StraLi, quel che emerge leggendo i provvedimenti come le decisioni su Sari e Clearview è che «a volte le stesse amministrazioni pubbliche non conoscono a pieno il delicato quadro giuridico all’interno del quale operano, soprattutto nel caso dell’utilizzo di nuove tecnologie».
Spesso le leggi e le azioni di controllo da parte delle Autorità si muovono più lentamente rispetto alla rapidità con cui le nuove tecnologie vengono adottate. In questo caso però le richieste del Garante sono arrivate al Ministero in una fase iniziale del progetto e solo il disinteresse del Viminale ha fatto sì che non si giungesse a un chiarimento sugli aspetti più critici del Craim. Inoltre la legge già prevede l’obbligo di consultazione preventiva del Garante ma la polizia ha deciso di ignorarlo.
La parola finale sul Craim spetta comunque al Garante privacy che, aggiungono gli esperti di StraLi, dovrà fornire una valutazione «che può essere fatta solo sulla base di elementi concreti, ossia di una nuova risposta del Ministero che fornisca una risposta su tutti gli aspetti su cui è stato incalzato dal Garante».